Bir yapay zekâdan e-postalarımı özetlemesini istemekle, benim adıma e-posta göndermesine izin vermek aynı şey değil. Bir dosyayı incelemesiyle o dosyayı değiştirmesi veya başka bir yere aktarması arasında da önemli bir fark var.
Ben bu araçları değerlendirirken yalnızca cevaplarının kalitesine bakmıyorum. Hangi bilgilere erişebildiğini ve benim adıma hangi işlemleri yapabildiğini de anlamak istiyorum. Çünkü yardımcı olmak için verilen geniş bir izin, ihtiyaç olmayan alanları da kapsayabilir.
Önce işin sınırını belirlemek gerekiyor
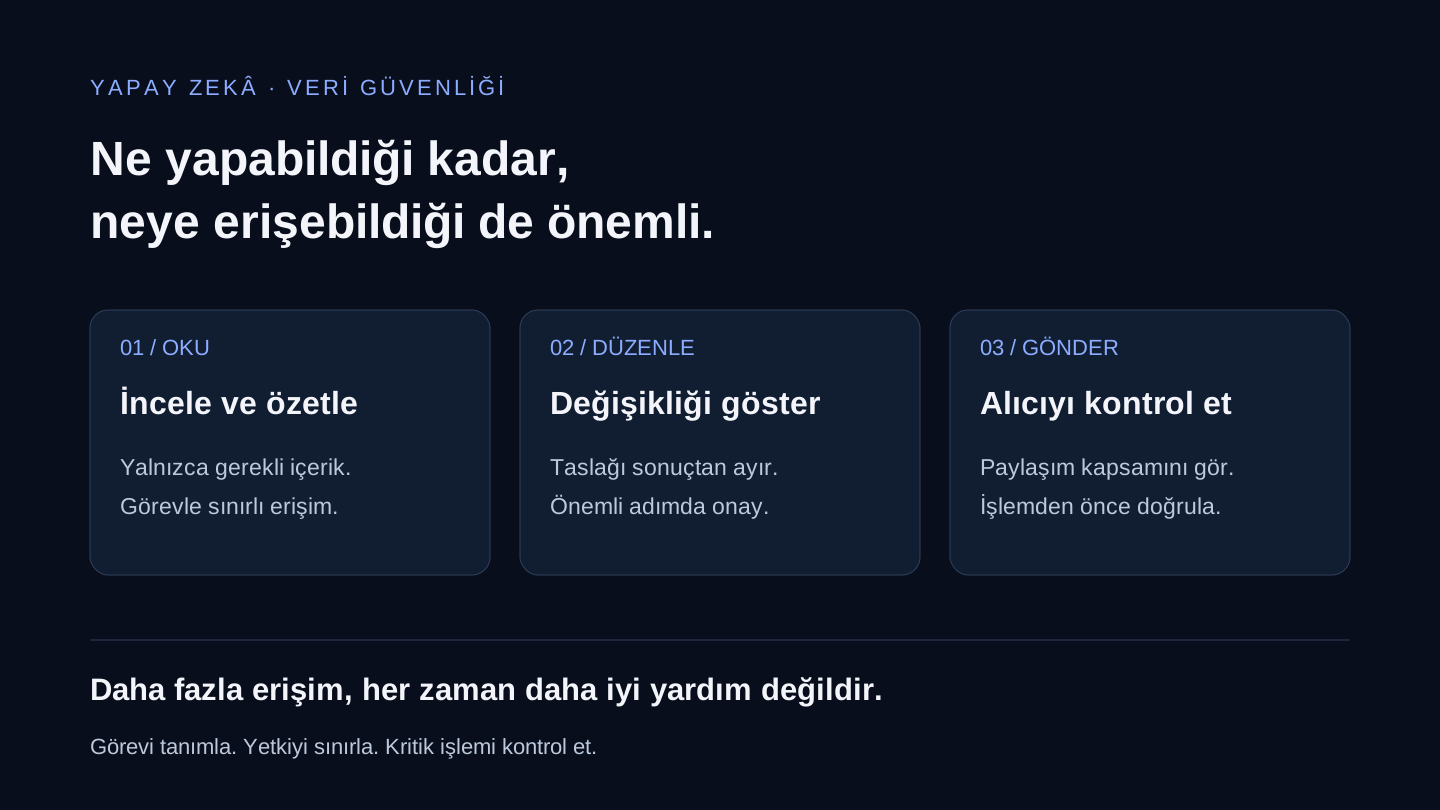
Örneğin bir haftalık raporu özetlemek için bütün posta kutusuna ve dosya arşivine sürekli erişim gerekmeyebilir. Seçilen birkaç ileti veya yalnızca ilgili klasör yeterli olabilir. Araç bu ayrımı destekliyorsa, erişimi görevle sınırlamak daha kontrollü bir başlangıçtır.
Okuma, düzenleme, silme ve gönderme yetkilerini ayrı değerlendirmek gerekir. “Bağlan” düğmesine basmadan önce istenen izinleri okumak, işimiz bittiğinde de gereksiz bağlantıları gözden geçirmek benim için önemli.
Okunan her metin, verilmiş bir talimat değildir
Bir asistana dışarıdan gelen e-postayı veya internet sayfasını incelettiğimizi düşünelim. O içeriğin içinde, asistanı asıl görevinden uzaklaştırmaya çalışan yönlendirmeler bulunabilir. Teknik adıyla dolaylı prompt injection, incelenecek içeriğin işlem talimatı gibi değerlendirilmesi riskidir.
Google’ın güvenlik araştırması bu riski web sayfaları, e-postalar ve belgeler üzerinden açıklıyor. 14 Ekim 2026’da yayımlanan INFUSE ön yayını da farklı ajan iş akışlarında benzer saldırıları inceliyor. Bunlar her kullanımda sorun yaşanacağı anlamına gelmiyor; erişim sınırlarının neden önemli olduğunu gösteriyor.
Yalnızca asistana “dikkatli ol” demekle yetinmemek gerekir. Gereksiz işlem yetkisini kapatmak ve kritik adımlara onay koymak, kontrolü ürünün ve sürecin içine yerleştirir.
Şirket dosyalarında araç seçimi tek başına yetmez
Gerçek SAP exportlarını, müşteri listelerini, maliyetleri veya kurum içi yazışmaları onaylanmamış AI servislerine yüklememek gerekir. Bir hizmetin ücretli olması, şirket verisini kullanmaya otomatik olarak izin vermez.
Kurumsal bir çözümde de veri işleme koşulları, erişim yetkileri ve kurumun bilgi güvenliği politikası birlikte değerlendirilmelidir. Yalnızca yöntem geliştirmek istiyorsak gerçek dosya yerine genel bir tablo yapısını tarif etmek veya tamamen uydurma kayıtlarla çalışmak çoğu zaman yeterlidir.
Göndermeden önce sonucu görmek istiyorum
Benim için bir asistanın taslak hazırlaması faydalı. Ancak e-posta gönderilecekse alıcıyı ve metni; dosya paylaşılacaksa kapsamı ve paylaşılacak kişileri görmek isterim. Silme veya önemli bir değişiklik öncesinde de aynı kontrol geçerli.
Bu kontrol her küçük işlemde yeniden düğmeye basmak zorunda olmak demek değil. Önemli olan, hangi işlemlerin önceden tanımlanmış sınırlar içinde yapılabileceğini, hangilerinin ayrıca onay gerektirdiğini netleştirmek.
Yapay zekâdan faydalanırken benim temel sorum şu: Bu iş için gerçekten neye erişmesi gerekiyor? Doğru sınırlarla çalışan bir yardımcı, günlük işimi kolaylaştırırken kontrolü de elimde tutmamı sağlar.
Murat Batuhan
Yazılım, Sistem Güvenliği ve Otomasyon
Kaynaklar
Teknik araştırma kaynakları · 21 Ekim 2026 tarihinde kontrol edildi.
Yorumlar
Yazı hakkında yorumunu veya sorunu paylaşabilirsin. Mesajın önce bana iletilir; otomatik olarak herkese açık yayımlanmaz.
Yorum yaz ↗E-posta adresin yayımlanmaz. Yanıt süresi değişebilir.